
Waarschuwing: Kwaadaardige software infiltreert auto-entertainmentsystemen via vertrouwde updates.
Waarschuwing! Hackers installeren malware in het entertainmentsysteem van uw auto via legitieme updates. Ontdek hoe dit in zijn werk gaat en wat u kunt doen om uw voertuig te beschermen tegen hacking.

De belangrijkste dingen die je moet weten
- Malware infiltreert entertainmentsystemen in auto's door misbruik te maken van legitieme updatekanalen. Deze aanvallen worden toegeschreven aan de MoYu Group, die gelinkt is aan het BadBox-botnet.
- De malware werkt ongemerkt op de achtergrond om frauduleuze advertenties weer te geven en gevoelige apparaatinformatie te verzamelen, zoals schermresolutie, apparaatmodel, wifi-netwerk-ID en MAC-adres.
- Android-gebaseerde entertainmentsystemen in auto's zijn een aantrekkelijk doelwit voor aanvallers vanwege hun constante internetverbinding en het relatief gebrek aan beveiligingstoezicht, waardoor ze een steeds groter wordend aanvalsoppervlak vormen.
Deskundigen waarschuwen dat autoradio's nu onderdeel uitmaken van een groeiende golf malwarecampagnes die zich richten op Android-systemen die ontworpen zijn voor verbonden voertuigen.
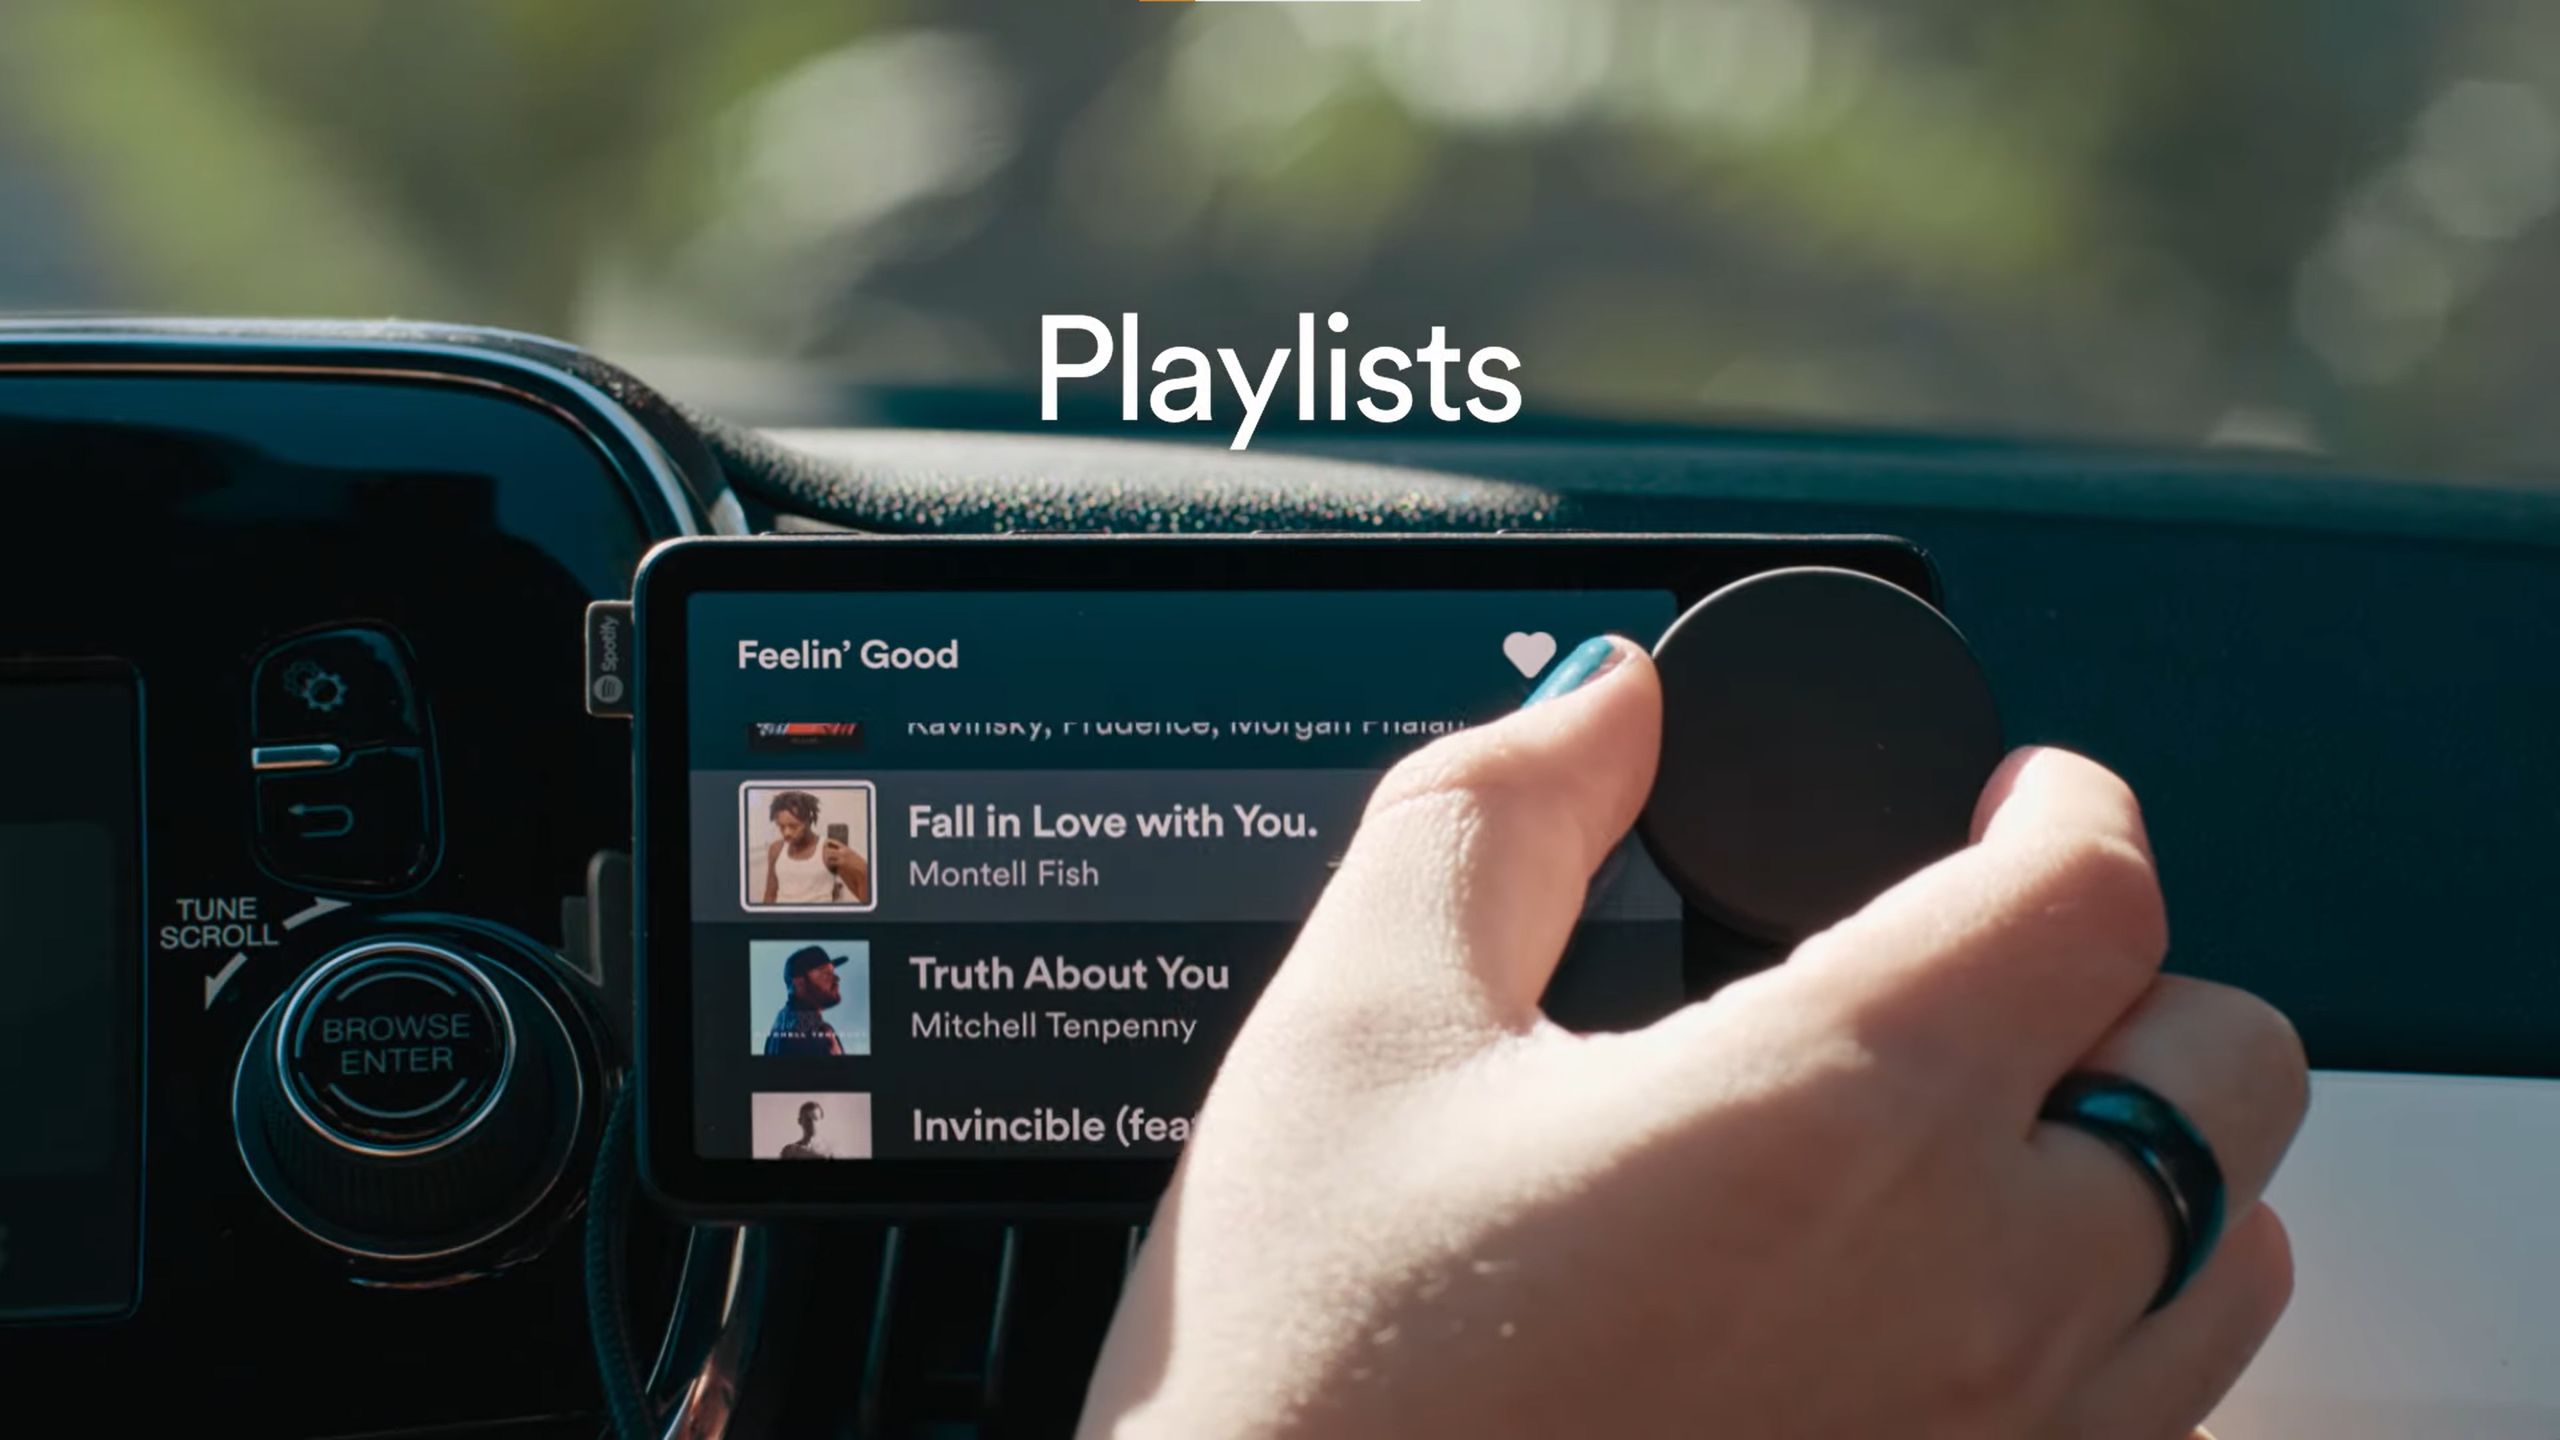
Een recent ontdekte malwarecampagne infecteert rechtstreeks deze apparaten , systemen die multimediafuncties combineren en in sommige modellen ook voertuigbesturing mogelijk maken.
Volgens Kaspersky is deze campagne het eerste gedocumenteerde geval van malware die specifiek is ontworpen voor dit type infectieketen.
Via gecompromitteerde updatekanalen wordt malware rechtstreeks in voertuigen geïntroduceerd.
Onderzoekers denken dat deze activiteit hoogstwaarschijnlijk terug te voeren is op de MoYu Group, een cybercrimineel die nauw verbonden is met het bekende BadBox-botnet , dat zich verspreidde via legitieme update-mechanismen die direct in de firmware van Android- gebaseerde autoradio's van DoFun waren ingebouwd.
De infectieketen begint bij TWCore, een legitieme systeemapplicatie die doorgaans verantwoordelijk is voor het verzamelen van analyses en het bijwerken van de software van de head unit op afstand.
De aanvallers misbruikten dit vertrouwde updatekanaal met behulp van een gespecialiseerde tool genaamd JarService om voorheen onbekende malware rechtstreeks naar een groep getroffen apparaten te verspreiden.
Na een succesvolle installatie werkte de malware geruisloos op de achtergrond, zonder een zichtbare gebruikersinterface weer te geven.
Kaspersky heeft negen verschillende commando's voor afstandsbediening in de malware geïdentificeerd, waarmee ongewenste advertenties kunnen worden weergegeven en diverse vormen van advertentiefraude kunnen worden gepleegd.
De malware verzamelde ook actief gevoelige apparaatinformatie, waaronder schermresolutie, apparaatmodel, Wi-Fi-netwerk-ID en MAC-adres van het apparaat.
Onderzoekers hebben duidelijke technische verbanden gevonden tussen deze campagne en eerdere aanvallen op televisiedecoders die geassocieerd worden met dezelfde bredere dreigingsgroep.
Het onderzoeksteam beweert dat het beheerpaneel van het botnet URL's deelt die zijn ingebed in de residentiële proxyservices PXYEDGE en ProxyForU.
BadBox functioneert als een enorm en uitgebreid netwerk van geïnfecteerde Android-apparaten , waaronder streamingboxen, telefoons en tablets die vanuit de fabriek al besmet zijn.
Kaspersky heeft de leverancier al officieel op de hoogte gesteld van dit voortdurende misbruik van zijn legitieme softwaredistributiekanaal en update-infrastructuur.
Volgens gegevens van DoFun is het onderliggende probleem inmiddels opgelost op de meeste apparaten die momenteel getroffen zijn.
Autoradio's: een groeiend en onbeschermd aanvalsoppervlak
Autoradio's worden ofwel af fabriek standaard geïnstalleerd, of kunnen later als aftermarket-upgrade aan oudere voertuigen worden toegevoegd.
Fabrikanten maken veelvuldig gebruik van het Android-besturingssysteem , omdat het het aanpassen van de interface vereenvoudigt en de integratie van platformen aanzienlijk vergemakkelijkt.
Deze wijdverbreide acceptatie in de industrie geeft aan dat de meeste standaard Android-applicaties, evenals de meeste actuele Android-malware, op deze apparaten kunnen draaien.
Hoofdunits slaan zelden direct gevoelige persoonlijke gegevens op, wat in eerste instantie zou kunnen suggereren dat ze niet erg aantrekkelijk zijn voor aanvallers.
Ze beschikken echter meestal over sleuven voor actieve simkaarten en onderhouden een constante internetverbinding om navigatiediensten te kunnen leveren en periodieke software-updates te ontvangen.
Deze unieke combinatie van constante connectiviteit en relatief zwakke beveiligingsmaatregelen maakt deze systemen een zeer aantrekkelijk doelwit voor toekomstige aanvallers.
De precieze omvang van deze specifieke campagne is nog niet helemaal duidelijk, en het is ook onbekend of andere fabrikanten van autoradio's met dezelfde mate van publiciteit te maken hebben.
Reacties zijn gesloten.