
De populariteit van elektrische voertuigen is de afgelopen jaren aanzienlijk toegenomen, waarbij veel fabrikanten van traditionele voertuigen met een verbrandingsmotor overstappen op elektrische oplossingen. Auto's, vrachtwagens en fietsen bieden meerdere keren per dag elektrische oplossingen aan. Naarmate er meer gebruik wordt gemaakt van elektrisch vervoer, rijzen er vragen over de veiligheid ervan. Zijn er reële veiligheidsrisico's verbonden aan deze moderne voertuigen? Hoe groot is de kans dat cybercriminelen elektrische auto’s hacken? In dit artikel bespreken we deze belangrijke kwesties.
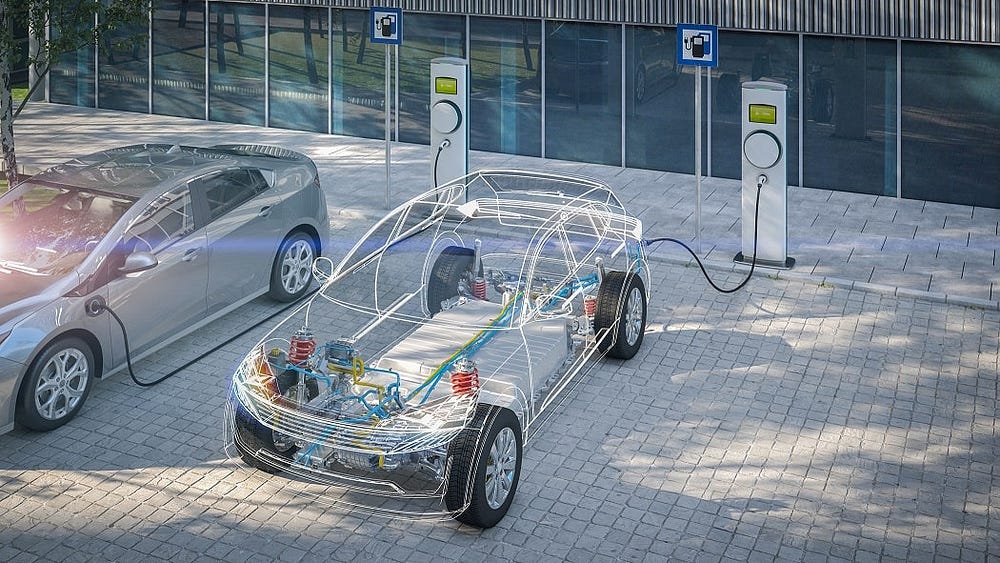
Elektrische voertuigen en ingebouwde draadloze communicatie
De meeste elektrische auto's op de weg zijn tegenwoordig verbonden met een of andere vorm van draadloze technologie. Dat geldt ook voor sommige auto's met een verbrandingsmotor (ICE), maar over het algemeen heerst de indruk dat elektrische auto's beter geconnecteerd zijn.
Bestuurders van elektrische auto's maken vaak gebruik van internet om content in de auto te streamen. Velen van ons luisteren naar een of andere vorm van media tijdens het rijden, of het nu nieuws, podcasts, muziek, YouTube-video's of iets dergelijks is. Om dit te doen, moeten we smartphones als hotspot gebruiken of de internetverbinding die de auto zelf ondersteunt.
Elektrische auto's en alle moderne auto's maken ook gebruik van andere draadloze technologieën, waarvan de belangrijkste de ingebouwde Bluetooth-functie voor gegevensoverdracht is. Tegenwoordig wordt Bluetooth-technologie vaak gebruikt in zowel elektrische als conventionele auto's om smartphones te verbinden met het infotainmentsysteem van de auto. Velen doen dit om handsfree te bellen, draadloos naar muziek op hun telefoon te luisteren of zelfs tekstberichten op te stellen met behulp van spraak-naar-tekstfuncties in auto's.
De toepassing van draadloze technologieën in auto's zal naar verwachting blijven toenemen. Zo gaan er bijvoorbeeld al geruchten over de ontwikkeling van draadloze autosleutels met NFC (Near Field Communication), en lijkt Apple te hinten op een NFC-compatibele autosleutel (zoals gemeld door 9to5Mac ).
Door de grootschalige toepassing van draadloze communicatie in elektrische voertuigen ontstaan er diverse extra potentiële veiligheidsrisico's.
Is uw elektrische auto te hacken?
Kortom, ja. Elke elektrische auto, of elke auto die is uitgerust met draadloze technologieën, kan worden gehackt.
Er zijn al talloze gevallen bekend van gehackte moderne auto's. Zo meldden verschillende nieuwsmedia in januari 2022 dat een jonge Duitse man een manier had gevonden om Tesla's op afstand te kapen via een beveiligingslek. Zoals beschreven in een artikel van Business Insider , beweerde de 19-jarige 25 Tesla's te hebben gehackt via een beveiligingslek dat hij had ontdekt in TeslaMate, open-source software die wordt gebruikt om belangrijke Tesla-gegevens bij te houden.
https://twitter.com/david_colombo_/status/1480851134705291266
Ook een jongeman genaamd David Colombo tweette dat hij de bewakingsmodus kon uitschakelen, deuren en ramen kon ontgrendelen en zelfs gedeeltelijke controle kon krijgen over de auto's die hij had gehackt. Bovendien stonden deze auto's nergens in de buurt van Columbo. Hij kon Tesla-auto's in 13 verschillende landen hacken, omdat al deze auto's over een internetverbinding beschikken.
Maar dit is niet het enige geval waarin Tesla-auto's zijn gehackt. In maart 2023 deed een verhaal de ronde over hackers die met succes een Tesla-systeem hadden geroot. De hack vond plaats op de Pwn2Own-conferentie en de succesvolle hackers verdienden $ 100.000, naast de gehackte Tesla Model 3.
https://twitter.com/thezdi/status/1638651073274732545
De hackers, op Twitter bekend als Synaktiv, beweerden via de hack de volledige controle over een Tesla-voertuig te hebben overgenomen. Als dat waar is, lijkt het erop dat hacks een aanzienlijk risico vormen voor Tesla en mogelijk ook voor elektrische auto's in het algemeen.
Maar niet alleen Tesla's lopen risico. Ook andere merken elektrische auto's hebben te maken gehad met cyberbeveiligingsproblemen. Zo werd in 2016 een kwetsbaarheid ontdekt in de NissanConnect-app voor de Nissan Leaf, waardoor hackers toegang hadden kunnen krijgen tot de rittengegevens van gebruikers en hun verwarmings- en koelsystemen hadden kunnen manipuleren. Volgens webbeveiligingsconsultant en -onderzoeker Troy Hunt was de kwetsbaarheid weliswaar niet kritiek, maar vormde deze wel degelijk een privacyrisico.
Als de hacker een specifieke auto als doelwit zou willen hebben, heeft hij alleen het voertuigidentificatienummer (VIN) nodig, en dat is helemaal niet moeilijk te achterhalen.
Kunnen oplaadpunten voor elektrische auto’s gehackt worden?
Laadpunten voor elektrische auto's zijn kwetsbaar voor hackers op afstand. Concreet zou een kwaadwillende partij de communicatie tussen het elektrische voertuig en de oplader kunnen onderscheppen. Dit kan worden bereikt door te letten op het protocol of de interface die wordt gebruikt voor het opladen. Als dit protocol een of meer softwarekwetsbaarheden bevat, kan het een achterpoortje openen waardoor cybercriminelen het netwerk kunnen infiltreren. Door dit te doen, kan een kwaadwillende partij een denial-of-service (DoS)-aanval uitvoeren, waardoor de stroomvoorziening van de lader naar het elektrische voertuig wordt afgesloten.
Een dergelijke aanval kan op verschillende manieren mogelijk worden gemaakt, onder andere door gebruik te maken van software-identified radio (SDR). Deze methode vereist dat de aanvaller zich relatief dichtbij bevindt, op ongeveer 47 meter, aldus een artikel van HackDay . Dit betekent echter nog steeds dat cybercriminelen niet in de buurt van het voertuig hoeven te zijn, waardoor ze een strategisch punt hebben om te infiltreren zonder argwaan te wekken.
Wat gebeurt er als je elektrische auto wordt gehackt?
De risico's van het hacken van elektrische voertuigen kunnen variëren van minimale schade tot zeer ernstige schade, afhankelijk van de aard van de aanval.
Het hacken van een elektrische auto kan bijvoorbeeld net zo licht zijn als radiografisch bestuurd worden. Dit moet nog worden aangepakt, maar het brengt de bestuurder of het voertuig zelf niet in direct gevaar.
De ernst van de penetratie van een elektrisch voertuig kan zich echter uitstrekken tot de mate van voertuigbeheersing tijdens het rijden. Als de aanvaller duistere bedoelingen heeft, kan dit ertoe leiden dat de bestuurder ernstig gewond raakt of zelfs sterft.
Gegevens staan ook op het spel bij het hacken van elektrische voertuigen. Als een aanvaller bijvoorbeeld het netwerk van een elektrische auto infiltreert via een elektrische lader, kan hij mogelijk toegang krijgen tot uw verbindingsgegevens, betalingsgegevens, locatie en meer. Het afsluiten van de stroomvoorziening door de lader te hacken kan de bestuurder ook in een lastig parket brengen, vooral als de accu van de auto al bijna leeg is.
Het spreekt voor zich dat er veel kwaadaardige manieren zijn waarop een aanvaller een elektrische auto kan hacken. Naarmate de technologie voor elektrische voertuigen zich verder ontwikkelt, kunnen we een toename in hackmogelijkheden zien. Daarom is het belangrijk voor autofabrikanten die connected elektrische auto's ontwikkelen om ervoor te zorgen dat de software van het voertuig voldoende beveiligingsprotocollen heeft om te voorkomen dat een aanvaller er toegang toe krijgt.
Het hacken van elektrische auto's kan in de toekomst een groot probleem worden.
Aangezien elektrische auto's in het verleden al meerdere keren gehackt zijn, is er zeker reden tot bezorgdheid als het gaat om de veiligheid van bestuurders van elektrische voertuigen. Als autofabrikanten cyberveiligheid niet serieus nemen, kunnen we in de nabije toekomst steeds vaker te maken krijgen met voertuighacks. Er kunnen zich nog meer zorgen over de veiligheid voordoen als AI steeds normaler wordt in auto's.
Reacties zijn gesloten.